
Ti serve un riassunto?
Riassunto
Colt Technology Services amplia la propria offerta di rete e sicurezza gestita con Fortinet. La novità riguarda le aziende che devono collegare sedi, dipendenti da remoto e applicazioni nel cloud, facendo rispettare regole di accesso coerenti. Colt mette a disposizione la propria rete globale e la gestione del servizio. Fortinet fornisce le tecnologie Secure SD-WAN e Unified SASE. Il risultato è un’offerta che riunisce la gestione dei collegamenti e la protezione degli accessi.
Il comunicato diffuso alla stampa italiana il 10 novembre riprende l’annuncio internazionale di Colt del 22 ottobre 2026. Tra i punti più interessanti c’è il richiamo alle minacce quantistiche. Colt descrive la soluzione come progettata per accogliere nuove capacità crittografiche. Per capire la portata dell’annuncio conviene partire da ciò che cambia per la rete aziendale e arrivare, poi, alla differenza tra predisporre un’infrastruttura e aggiornare davvero ogni collegamento.
Che cosa cambia con il servizio gestito Colt
Una sede può dipendere da un collegamento a Internet, un’altra da una linea privata, mentre chi lavora da casa raggiunge le stesse applicazioni da un portatile. Se ogni ambiente ha regole e strumenti propri, anche una modifica semplice può richiedere interventi separati. L’offerta di Colt porta la connettività e la sicurezza nello stesso servizio gestito e punta a rendere più uniforme l’applicazione delle regole ai diversi accessi.
Colt annuncia anche modelli di gestione flessibili e supporto per ambienti con uno o più fornitori. Questo può essere rilevante per chi ha già apparati in filiale o servizi di sicurezza acquistati in anni diversi. La società ha citato una propria ricerca in cui il 36% delle organizzazioni indicava sicurezza e conformità tra le principali fonti di complessità. Il numero descrive il problema rilevato dallo studio, senza misurare i risultati della nuova offerta.
Come la rete instrada il traffico tra le sedi
SD-WAN sta per Software Defined Wide Area Network. In pratica, separa le regole con cui si gestiscono i collegamenti dalle singole linee che trasportano il traffico. Una sede può avere più connessioni disponibili, come fibra e rete mobile. Con una SD-WAN si può decidere quali percorsi preferire in base al tipo di traffico e allo stato delle linee, applicando la stessa logica in più sedi.
Un esempio è la differenza fra una videochiamata e il trasferimento di un archivio. La prima soffre subito quando la linea perde pacchetti o accumula ritardo, mentre il secondo può tollerare qualche secondo in più. Le politiche della rete possono dare priorità alla chiamata o spostarla su un percorso più stabile. Il risultato dipende dalle connessioni a disposizione e da come viene configurato il servizio.
LEGGI ANCHE...
Come il SASE protegge gli accessi alla rete
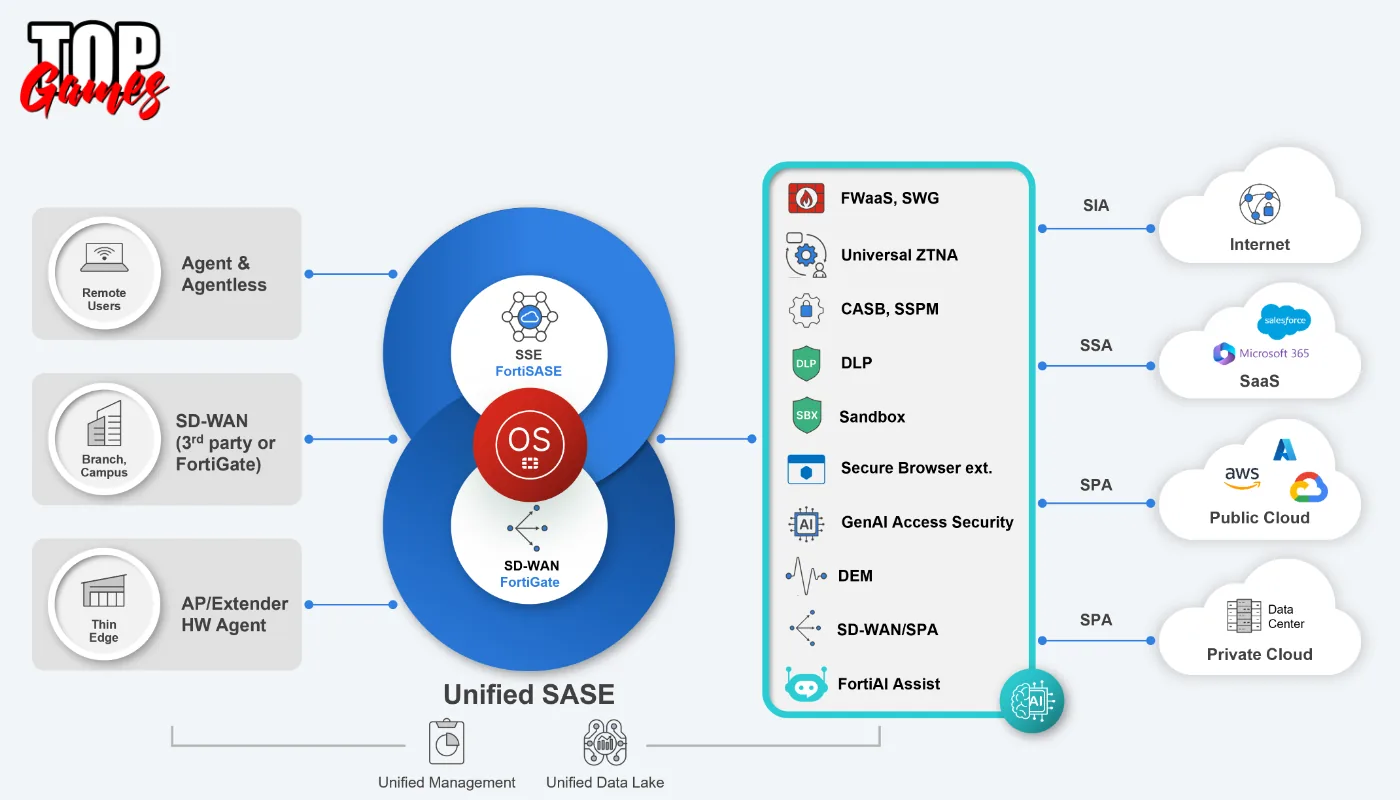
SASE significa Secure Access Service Edge. Riunisce la gestione della connettività con controlli di sicurezza erogabili anche vicino a utenti e applicazioni. Una persona che apre un’app aziendale da un portatile può ricevere permessi diversi a seconda della sua identità, del dispositivo e delle condizioni previste dalla politica di accesso. La stessa logica può essere applicata quando la persona cambia rete.
Fortinet combina nel proprio Unified SASE le funzioni di rete di FortiGate con FortiSASE, che offre servizi di sicurezza tramite il cloud. È utile distinguere la piattaforma descritta da Fortinet dalla configurazione che un cliente acquista da Colt. La copertura effettiva delle singole funzioni, dai controlli sulle applicazioni alla visibilità del traffico, dipende dal servizio concordato e dalle tecnologie già presenti nell’azienda.
Che cosa significa prepararsi al rischio quantistico
Il problema citato da Colt è noto come harvest now decrypt later, cioè raccogliere oggi per decifrare in futuro. Chi riesce a intercettare del traffico cifrato potrebbe conservarlo e tentare di leggerlo più avanti, se disponesse di un computer quantistico abbastanza potente da compromettere alcuni meccanismi di crittografia a chiave pubblica. La questione riguarda soprattutto informazioni che conservano valore o devono restare riservate per molti anni.
La crittografia post quantistica usa algoritmi progettati per resistere anche a questa classe di attacchi. Nel 2024 il NIST ha pubblicato i primi tre standard finali del proprio programma. Uno, FIPS 203, riguarda il modo in cui due parti possono stabilire un segreto condiviso. Gli altri due, FIPS 204 e 205, riguardano le firme digitali. La distinzione conta perché cambiare come si stabilisce una chiave e cambiare come si verifica una firma sono lavori diversi.
Che cosa resta da chiarire sul nuovo servizio
Colt parla di un’infrastruttura progettata per supportare capacità crittografiche emergenti. Nei materiali pubblici consultati per l’annuncio mancano il nome degli algoritmi previsti, la lista dei componenti coinvolti e una data di attivazione. Gli standard del NIST spiegano il contesto tecnico. Per sapere come si applicheranno al servizio di Colt servono dettagli sull’implementazione.
Per un’azienda, una domanda concreta è dove comincia e dove termina la protezione. Un aggiornamento può riguardare la connessione fra due sedi, l’accesso dei dipendenti a un’app oppure il tratto fra il servizio di sicurezza e un fornitore cloud. Sono collegamenti distinti. Per pianificare una migrazione conta anche sapere chi gestisce le modifiche, quali apparati possono essere aggiornati e come si mantiene la compatibilità durante il passaggio.
Si può immaginare una migrazione che parte da due sedi pilota. Il test serve a verificare che gli apparati ai due estremi negozino la connessione prevista e che le applicazioni continuino a rispondere nei tempi attesi. Poi viene la parte meno visibile: controllare che i sistemi di monitoraggio segnalino eventuali errori di compatibilità. È il genere di dettaglio operativo che il comunicato di Colt e Fortinet lascia ancora aperto.
Una rete da gestire oggi e aggiornare domani
Il valore immediato dell’annuncio sta nell’avere un servizio gestito per collegare le sedi e applicare le regole di accesso. Sul versante quantistico il passaggio da seguire sarà la pubblicazione dei dettagli, così da capire quali collegamenti potranno essere aggiornati e con quali tempi. Per chi gestisce infrastrutture distribuite, questa è la differenza tra una caratteristica annunciata e un piano di migrazione che si può mettere alla prova.
Quale problema affrontereste per primo in una rete aziendale distribuita, l’accesso da remoto o la gestione delle connessioni tra le sedi? Ditecelo nei commenti, continuate a seguire gli articoli sul sito e passate dal canale YouTube Top Games.